Francia: un ataque informático a las heladeras de 350 supermercados expone la fragilidad de la refrigeración conectada
Un hackeo contra controladores de Danfoss permitió alterar temperaturas a distancia, arruinar mercadería y provocar incendios en una cadena de supermercados franceses. Especialistas detallan cómo funciona la vulnerabilidad y qué medidas pueden prevenirla.
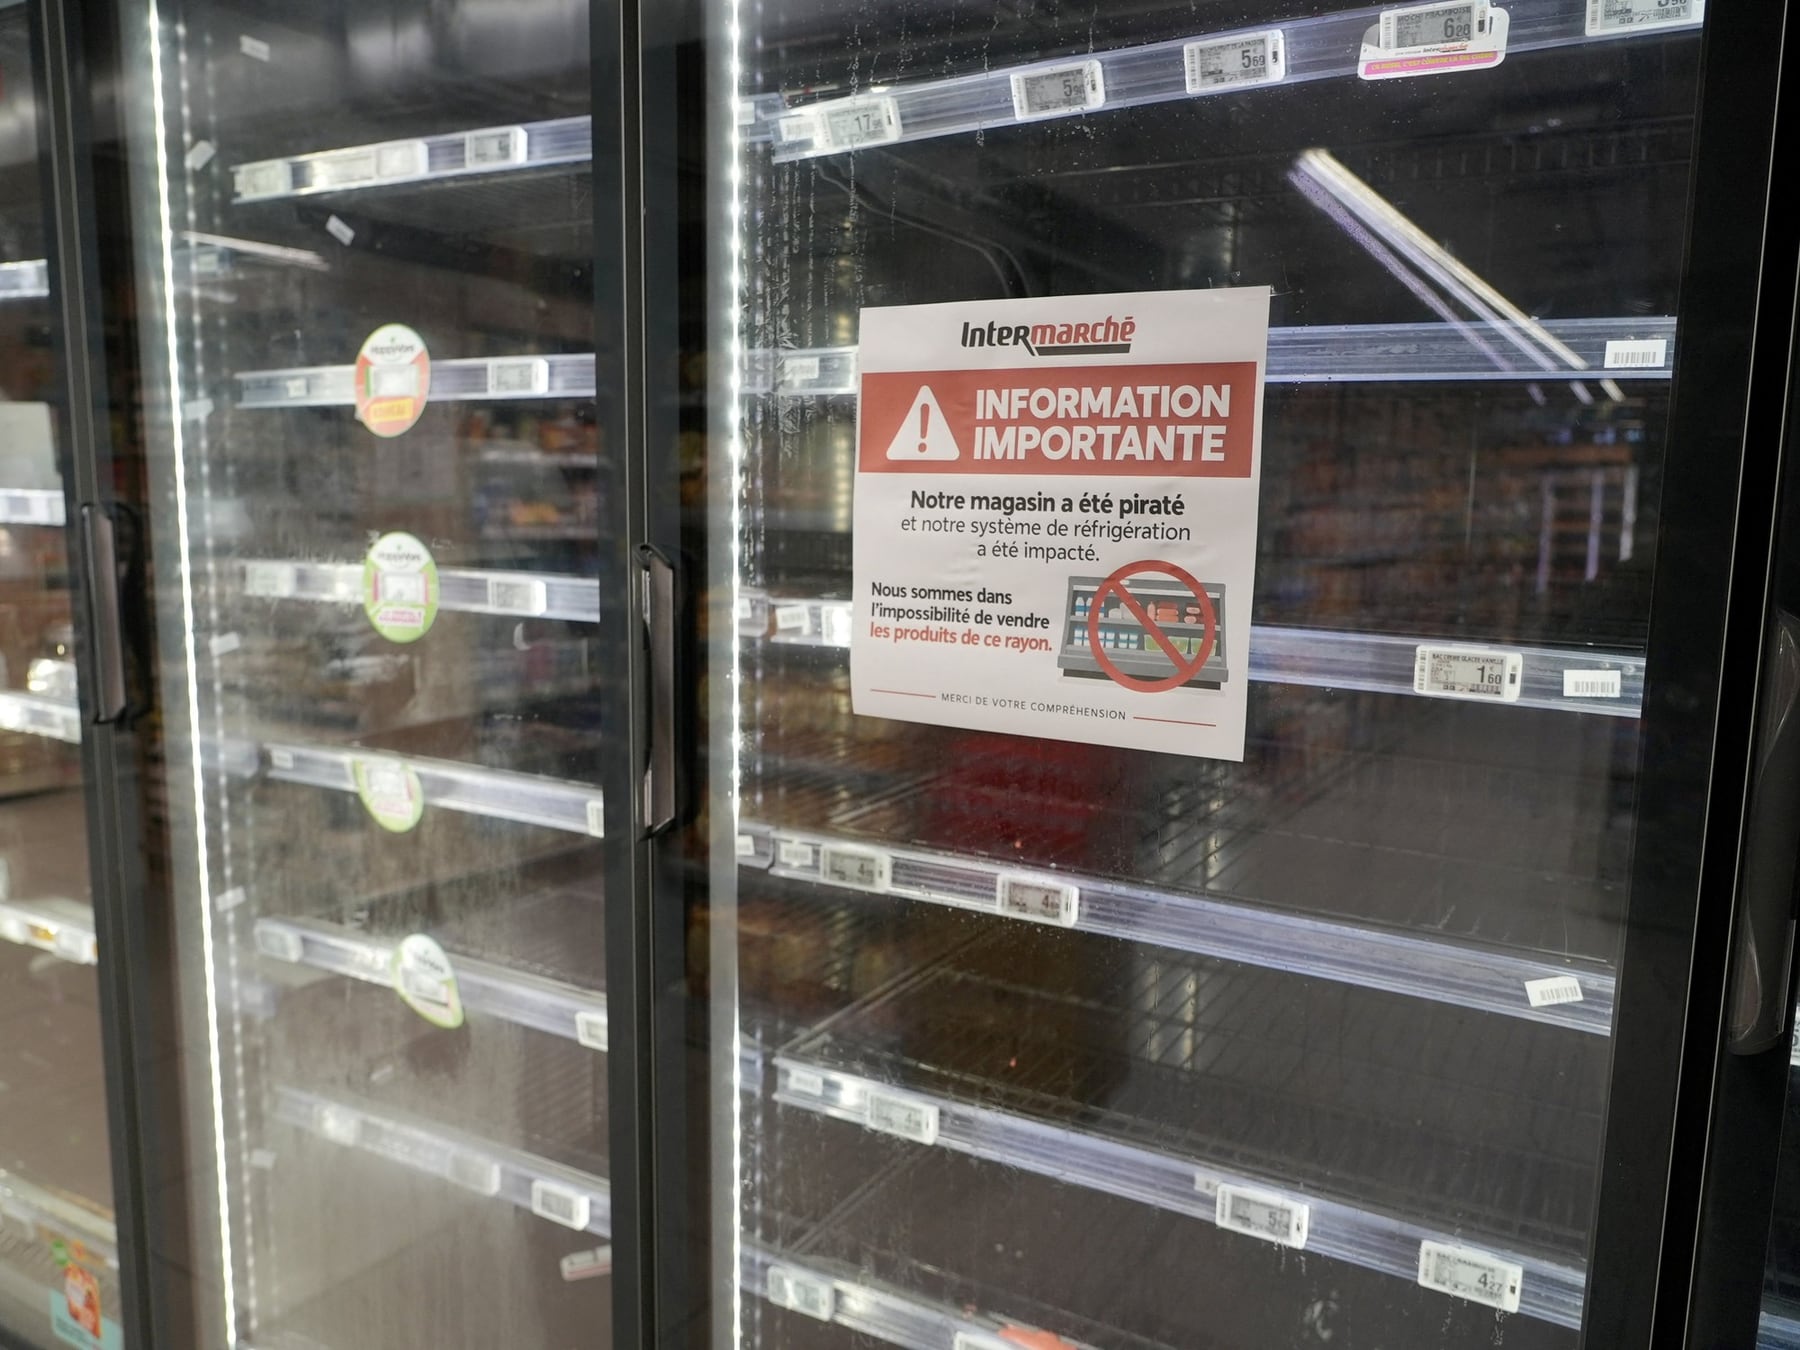
Qué, dónde y cuándo. Un ataque informático contra los controladores de refrigeración de al menos 350 supermercados en Francia modificó a distancia las temperaturas de las heladeras y cámaras frigoríficas. El hecho, confirmado por fuentes oficiales francesas y por la empresa afectada, generó pérdidas de mercadería y derivó en incendios menores en varias sucursales. La novedad pone bajo la lupa la seguridad de los sistemas industriales conectados a internet.
Cómo funcionan las heladeras inteligentes
Los equipos modernos no operan como electrodomésticos comunes. Incorporan pequeñas computadoras que supervisan temperatura, compresores y ciclos de descongelamiento desde una consola central. Esa arquitectura permite a las cadenas con decenas de locales detectar fallas y aplicar ajustes sin enviar técnicos a cada sucursal. La misma comodidad operativa que reduce costos fue, en este caso, la vía de ingreso del ataque.
Los controladores comprometidos
Los dispositivos involucrados pertenecen a Danfoss, fabricante danés especializado en refrigeración y automatización industrial. La compañía reconoció que varios equipos comprometidos usaban versiones antiguas de su firmware, algunas ya sin soporte. Un relevamiento con la herramienta de búsqueda Shodan detectó alrededor de 4.500 interfaces de Danfoss visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
El especialista aclaró que encontrar un dispositivo expuesto no equivale a controlarlo. Para avanzar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En algunos casos, esos problemas permiten acceder incluso sin conocer la contraseña.
La vulnerabilidad señalada
Una de las hipótesis más firmes apunta al modelo Danfoss AK-SM 800A. El equipo Team82 de la firma Claroty identificó fallas que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, aunque las autoridades francesas aún no confirmaron oficialmente que esa haya sido la brecha utilizada.
- Alteración remota de la temperatura objetivo de heladeras y freezers.
- Modificación de los ciclos de descongelamiento hasta llevar el equipo a 50 grados.
- Desactivación de alarmas que alertan sobre desvíos térmicos.
- Pérdida total de mercadería fresca y congelada en las sucursales afectadas.
- Incendios menores originados por el sobrecalentamiento de los sistemas de refrigeración.
Qué quedó confirmado y qué no
Están confirmados: la intervención remota de al menos 350 locales, el uso de controladores Danfoss con firmware desactualizado y la existencia de actualizaciones disponibles no aplicadas. No está confirmado: la identidad de los atacantes, la cifra exacta de sucursales comprometidas y si la vulnerabilidad AK-SM 800A fue efectivamente el vector explotado en este operativo.
Lo ocurrido en Francia deja una enseñanza técnica para el sector de alimentación y retail. La conectividad de equipos críticos exige políticas de actualización periódica, segmentación de redes y monitoreo de interfaces expuestas. Sin esos controles, la eficiencia operativa se convierte en un riesgo operativo y sanitario a la vez. Noticia en desarrollo.